복잡한 물리적 연결 및 라우팅 구성
기존 방식에서는 파트너를 직접 찾고, 라스트마일 회선을 조달하며, 호스팅 연결 수락, 가상 인터페이스 생성, BGP 세션 구성 등 수동 단계를 거쳐야 합니다. 이 과정에 수 주에서 수 개월이 소요됩니다.
Hybrid Networking · 멀티클라우드 연결
멀티클라우드와 온프레미스를 AWS에 프라이빗하게 연결하세요
AWS Networking Services · First Call2026-10-18
Agenda
Customer challenges
기존 방식에서는 파트너를 직접 찾고, 라스트마일 회선을 조달하며, 호스팅 연결 수락, 가상 인터페이스 생성, BGP 세션 구성 등 수동 단계를 거쳐야 합니다. 이 과정에 수 주에서 수 개월이 소요됩니다.
기존 호스팅 연결은 기본적으로 이중화가 적용되지 않으며 Direct Connect SLA 적용 대상이 아닙니다. 고가용성을 확보하려면 별도의 설계와 추가 구성이 필요합니다.
멀티클라우드 환경에서 트래픽을 온프레미스 네트워크 장비나 가상 라우터를 경유시켜야 하므로 지연 시간이 증가하고 운영 부담이 커집니다.
Overview
AWS Interconnect는 물리적 연결 설정이나 복잡한 라우팅 구성 없이 AWS Console에서 몇 번의 클릭으로 프라이빗 전용 대역폭 연결을 프로비저닝할 수 있는 관리형 서비스입니다. Microsoft Azure(Preview), Google Cloud, Oracle Cloud Infrastructure 등 주요 클라우드 서비스 제공자와의 멀티클라우드 연결, 그리고 Lumen 등 네트워크 파트너를 통한 온프레미스 라스트마일 연결을 지원합니다.
Benefits
Managed
AWS와 파트너/CSP가 물리적 인프라, 용량 확장, 지원을 모두 관리합니다. 사전 구축된 용량 풀을 활용하여 물리적 연결이나 가상 라우팅 설정 없이 프라이빗 연결을 구성할 수 있습니다.
Security
Interconnect는 MACsec 암호화를 사용하여 AWS 라우터와 다른 제공자 라우터 간 물리적 연결에서 데이터 기밀성과 무결성을 보장하도록 설계되었습니다.
Openness
Interconnect는 Google Cloud, Microsoft Azure 등 클라우드 제공자와 Lumen 등 라스트마일 제공자가 채택하는 개방형 API 사양을 도입하여 제공자 간 일관된 연결 경험을 제공합니다.
How it works
AWS와 다른 클라우드 서비스 제공자(Microsoft Azure, Google Cloud, OCI) 간 프라이빗 고속 연결을 제공하는 기능입니다. AWS Console 또는 CLI에서 대상 CSP, 목적지 리전, 필요 대역폭을 지정하면 단일 연결로 프로비저닝됩니다.
온프레미스에서 AWS까지의 라스트마일 연결을 간소화하는 기능입니다. Lumen 등 기존 네트워크 제공자를 통해 파트너 검색부터 네트워크 구성까지 자동화되며, 기본적으로 이중화가 적용됩니다.
AWS와 파트너/CSP가 글로벌 접속점(PoP)에 미리 프로비저닝해 둔 네트워크 용량입니다. 고객은 이 용량 풀을 활용하여 물리적 연결 설정 없이 즉시 연결을 구성할 수 있습니다.
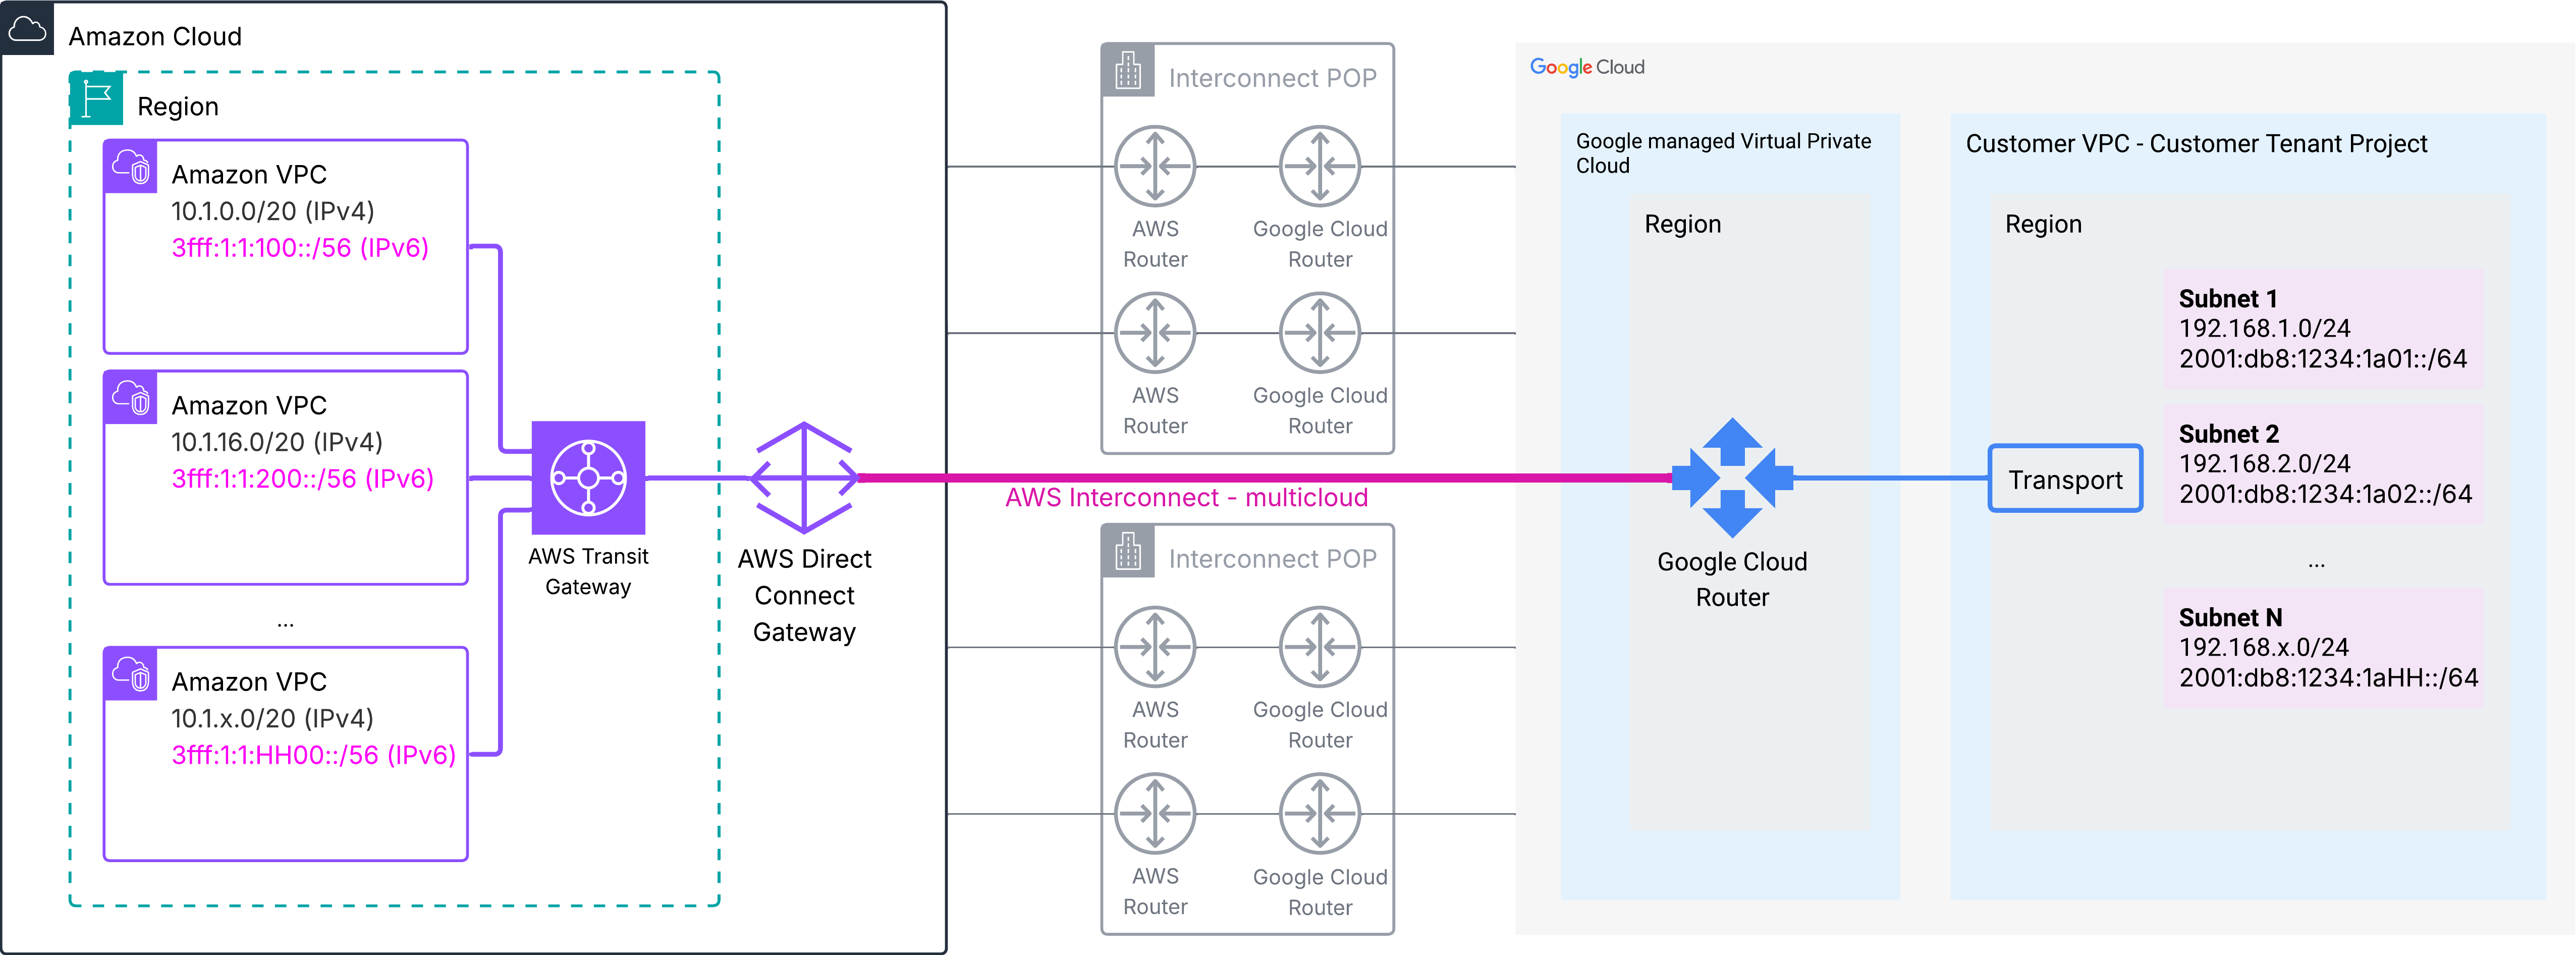
Interconnect는 물리적으로 분리된 두 위치에 걸쳐 네 개의 이중화 연결을 자동 프로비저닝합니다. ECMP 라우팅이 모든 연결에 트래픽을 분산하며, 계획된 유지보수 중에도 최소 하나의 링크가 운영됩니다.
Key features · 1/3
Interconnect – multicloud는 Microsoft Azure(Preview), Google Cloud, Oracle Cloud Infrastructure와 프라이빗 고속 연결을 제공합니다. AWS Console 또는 CLI에서 대상 클라우드 서비스 제공자, 상대편 목적지 리전, 필요 대역폭을 차례로 지정합니다. 프로비저닝이 끝나면 선택한 제공자까지의 네트워크 용량을 나타내는 단일 연결을 받습니다.
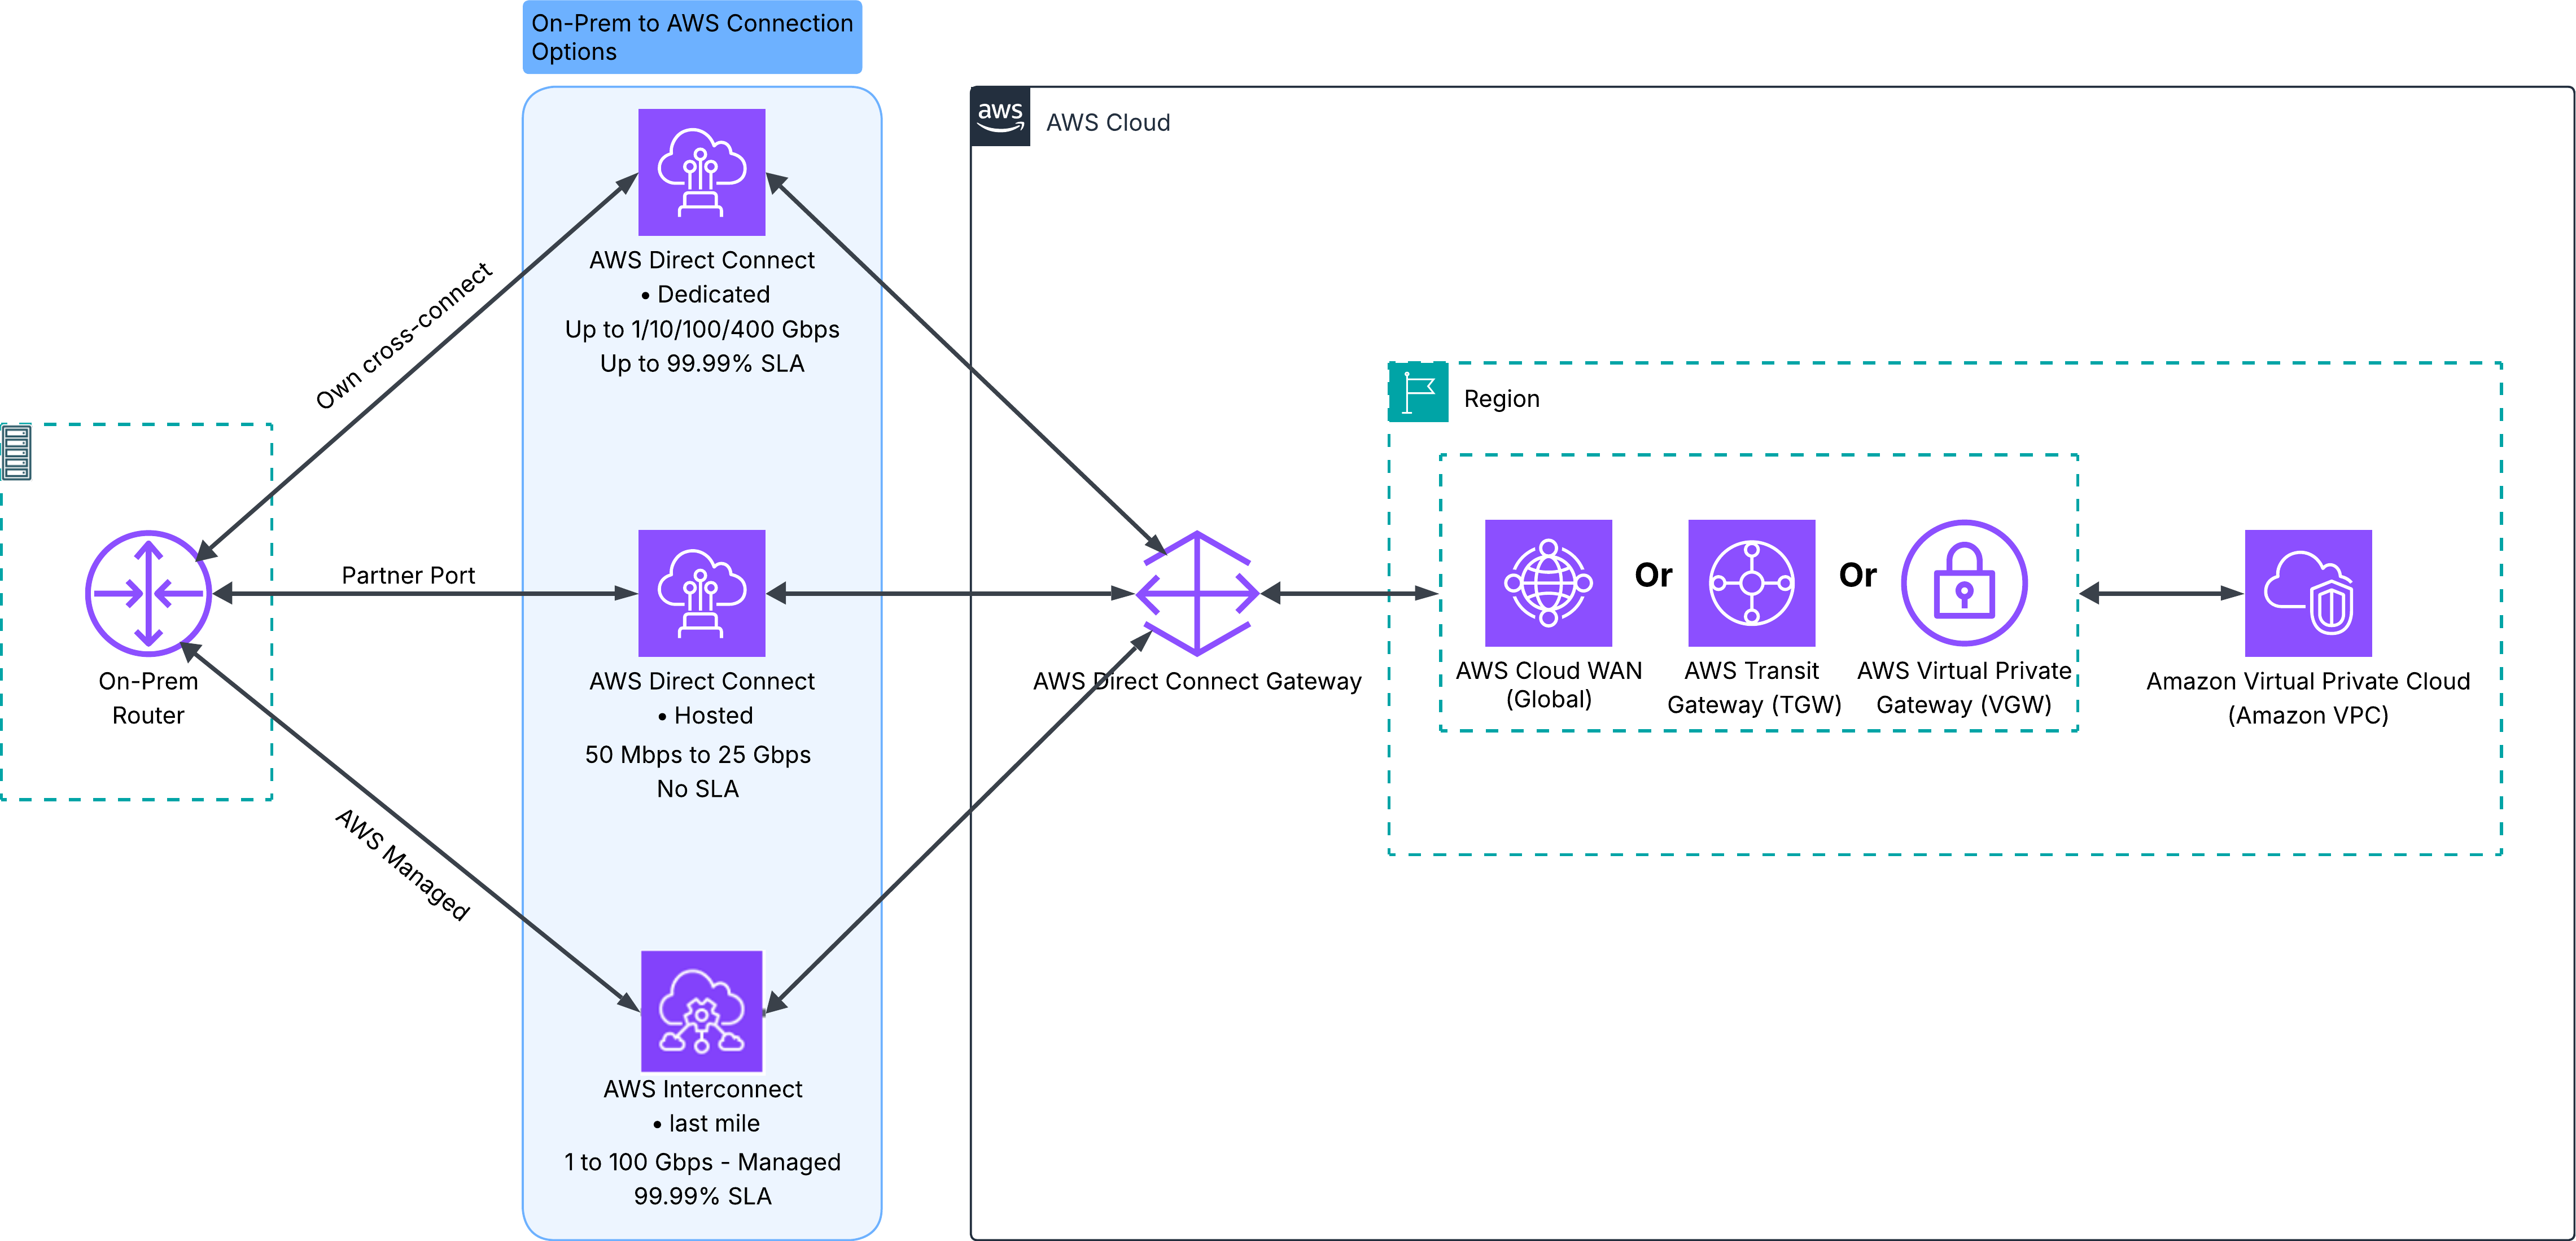
Interconnect – last mile은 고객이 현재 쓰는 네트워크 제공자로 온프레미스에서 AWS 네트워크까지 고속 프라이빗 연결을 만들고 네트워크 구성을 자동화합니다. 출시 시점의 물리적 상호 연결 지점은 New York/New Jersey 메트로이며 US East (N. Virginia) us-east-1 리전에 연결됩니다. Direct Connect gateway에 연결하면 다른 리전의 VPC에도 접근할 수 있습니다.
AWS 라우터와 다른 제공자 라우터 간 물리적 연결에 MACsec 암호화를 적용하여 데이터 기밀성과 무결성을 보장하도록 설계되었습니다.
Interconnect – last mile은 1, 2, 5, 10, 25, 50, 100 Gbps 대역폭을 지원합니다. AWS Console 또는 CLI에서 연결을 다시 프로비저닝하지 않고 필요할 때 대역폭을 늘리거나 줄일 수 있습니다.
Key features · 2/3
Interconnect – multicloud 연결은 고가용성과 24x7 비즈니스 연속성을 위해 기본적으로 최대(4-way) 이중화가 내장되어 있습니다.
Interconnect – last mile은 물리적으로 분리된 두 위치에 걸쳐 이중화 연결 네 개를 자동으로 프로비저닝합니다. ECMP 라우팅으로 모든 연결에 트래픽을 분산하며, 계획된 유지보수 중에도 최소 한 링크는 계속 운영됩니다.
다른 클라우드 제공자와 파트너가 채택할 수 있는 개방형 API 사양을 도입하여 글로벌 연결을 표준화합니다.
AWS Transit Gateway, AWS Cloud WAN, Amazon VPC 등 AWS 네트워킹 서비스와 연동하여 다른 CSP에 연결할 수 있습니다.
Key features · 3/3
Interconnect – last mile 연결은 함께 제공되는 CloudWatch Network Synthetic Monitor로 지연 시간과 패킷 손실 지표를 확인합니다. CloudWatch 대역폭 사용률 지표에 원하는 임계값으로 알람을 설정할 수 있습니다.
Interconnect – last mile은 Direct Connect 포트까지 99.99% 가용성 SLA를 제공하며, 기본적으로 이중화가 적용됩니다.
Interconnect – last mile은 출시 시점에 프라이빗 연결과 전송 연결(프라이빗 IP 공간)을 지원합니다. 퍼스트마일 전송 방식은 파트너에 따라 다르며 Ethernet, MPLS 등을 지원합니다.
Interconnect – last mile은 지원 창구가 둘로 나뉩니다. AWS는 Direct Connect 쪽을, 파트너는 자기 네트워크 쪽을 지원합니다. AWS 쪽에서는 AWS Support에서 DX-Ops로 이어지는 에스컬레이션 경로가 있습니다.
Compare
| 항목 | Interconnect – multicloud | Interconnect – last mile |
|---|---|---|
| 연결 대상 | 다른 클라우드 서비스 제공자 (Azure, Google Cloud, OCI) | 온프레미스 위치 (네트워크 파트너 경유) |
| 주요 목적 | 클라우드 간 프라이빗 고속 연결 | 온프레미스에서 AWS까지 라스트마일 연결 간소화 |
| 이중화 | 기본 4-way 최대 이중화 내장 | 기본 이중화 적용 (4개 연결, 2개 물리 위치) |
| SLA | 페이지에 별도 명시 없음 | 99.99% 가용성 SLA (Direct Connect 포트까지) |
| 지원 CSP/파트너 | Microsoft Azure (Preview), Google Cloud, Oracle Cloud Infrastructure | Lumen 등 네트워크 제공자 |
| 프로비저닝 방식 | AWS Console/CLI에서 대상 CSP, 리전, 대역폭 지정 | AWS Console/CLI에서 파트너 검색부터 네트워크 구성까지 자동화 |
Use cases
AWS VPC와 Microsoft Azure, Google Cloud, Oracle Cloud Infrastructure 간 프라이빗 고속 연결을 설정합니다. 트래픽은 AWS 글로벌 백본을 통해 전송된 후 다른 CSP에 직접 전달되므로 온프레미스 장비를 경유할 필요가 없습니다.
Lumen 등 기존 네트워크 제공자를 활용하여 온프레미스 위치에서 AWS 네트워크까지 고속 프라이빗 연결을 즉시 생성합니다. 파트너 검색, 회선 조달, 네트워크 구성 등 전 과정이 자동화됩니다.
멀티클라우드 연결의 대역폭을 연결 재생성 없이 속성 변경만으로 증가 또는 감소시킬 수 있습니다. 워크로드 변동에 따라 AWS Console 또는 CLI에서 온디맨드로 조정합니다.
Interconnect를 Direct Connect gateway에 연결하면 가상 프라이빗 게이트웨이, Transit Gateway, Cloud WAN을 통해 전 세계 모든 연결된 AWS 리전의 VPC에 접근할 수 있습니다.
Reference architecture

Reference architecture

Pricing
AWS Interconnect 요금은 공식 요금 페이지에서 확인할 수 있습니다. 연결 유형(multicloud, last mile), 대역폭, 데이터 전송량 등에 따라 과금 기준이 달라질 수 있습니다.
단가는 리전마다 다릅니다. https://aws.amazon.com/interconnect/
Getting started
멀티클라우드 연결(다른 CSP와의 연결)이 필요한지, 라스트마일 연결(온프레미스에서 AWS까지)이 필요한지 결정합니다. 두 유형을 동시에 사용할 수도 있습니다.
멀티클라우드의 경우 대상 CSP와 목적지 리전을, 라스트마일의 경우 온프레미스 위치와 파트너를 선택합니다. 워크로드에 필요한 대역폭(1~100 Gbps)을 결정합니다.
Interconnect 연결을 Transit Gateway, Cloud WAN 또는 가상 프라이빗 게이트웨이 중 어떤 서비스에 연결할지 결정합니다. Direct Connect gateway를 통해 여러 AWS 리전의 VPC에 접근할 수 있습니다.
CloudWatch Network Synthetic Monitor로 지연 시간 및 패킷 손실을 모니터링하고, CloudWatch 대역폭 사용률 지표에 알람을 설정합니다.
워크로드 변동에 따라 대역폭을 온디맨드로 조정할 수 있습니다. 연결을 재프로비저닝하거나 지원 케이스를 열 필요 없이 AWS Console 또는 CLI에서 속성을 변경합니다.
Next steps
서비스 개요, 기능, 사용 사례 등 전체 정보를 확인할 수 있습니다.
멀티클라우드 연결의 동작 방식, 지원 CSP, 사용 사례를 확인할 수 있습니다.
대역폭, 이중화, 리전 지원, 모니터링 등 자주 묻는 질문과 답변을 확인할 수 있습니다.
서비스 구성 및 운영에 대한 기술 문서를 참고할 수 있습니다.
Resources
Q&A